
文件密级
巴别鸟通过文件密级,把资料的保密要求落实到访问、分享、审批和文件操作中。企业既可以为整个部门设置安全策略,也可以为文件或文件夹设置对应的安全级别。
部门设置安全策略后,部门中的现有文件会自动变为对应密级,之后新上传的文件也会采用对应密级。例如,财务部采用“保密”策略时,部门文件对应“限制”密级,不需要逐个为新上传文件设定级别。
文件与文件夹的安全级别包括公开、内部、限制、绝密。这些是巴别鸟内的安全控制级别,与角色权限、文件访问控制和分享设置共同作用,不是仅用于展示的标签。
部门策略与文件密级的对应关系
部门策略名称与文件密级名称并不完全相同:“普通”对应“内部”,“保密”对应“限制”。
| 部门安全策略 | 对应文件密级 | 应用范围 |
|---|---|---|
| 公开 | 公开 | 部门中的现有文件及后续新上传文件 |
| 普通 | 内部 | 部门中的现有文件及后续新上传文件 |
| 保密 | 限制 | 部门中的现有文件及后续新上传文件 |
| 绝密 | 绝密 | 部门中的现有文件及后续新上传文件 |
表格可左右滚动查看
“公开”不等于向互联网公开。它是安全级别名称,不会自动授予所有人访问权限,也不会自动生成分享链接。文件仍受部门角色、文件权限、分享范围及企业对外分享设置约束。
为部门设置安全策略
- 由具有安全保密员身份的人员进入企业控制台 > 组织结构。
- 选择需要管理的部门,在部门信息中查看“企业文件安全策略”。
- 进入部门编辑,设置相应安全策略;可通过“了解安全策略”查看各策略的审批规则。
- 保存后,部门中的文件自动采用对应密级,新上传文件同样适用。
- 使用不同角色的成员账号核对文件可见范围、分享审批和下载等操作是否符合部门要求。
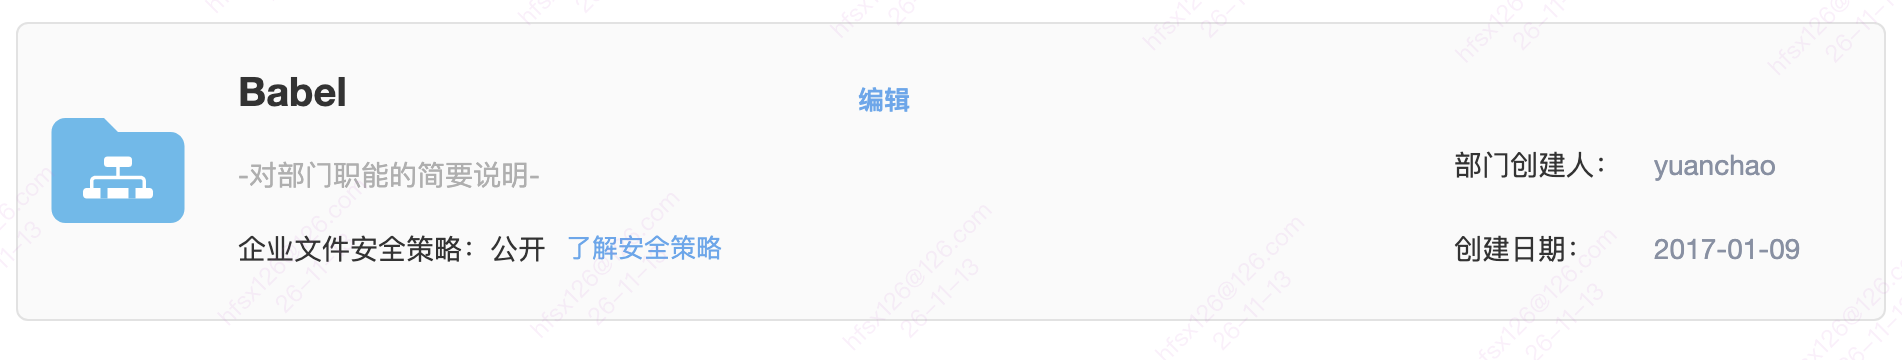
只有安全保密员可以设置企业或部门的整体安全策略。部门管理员、超级管理员和安全保密员是不同角色,不应把拥有部门管理或审批权限等同于拥有整体策略设置权限。若部门信息显示“继承父部门的安全策略”,应按父部门的实际策略核对对应密级。
部门策略的审批规则
| 部门策略 | 文件默认密级 | 成员发起分享 | 成员加入分享及项目 | 成员发送文件 | 审批人 |
|---|---|---|---|---|---|
| 绝密 | 绝密 | 需要审批 | 需要审批 | 需要审批 | 安全保密员或超级管理员 |
| 保密 | 限制 | 需要审批 | 无需审批 | 无需审批 | 上级主管 |
| 普通 | 内部 | 分享给其他部门人员需要审批 | 无需审批 | 无需审批 | 上级主管 |
| 公开 | 公开 | 无需审批 | 无需审批 | 无需审批 | 无 |
表格可左右滚动查看
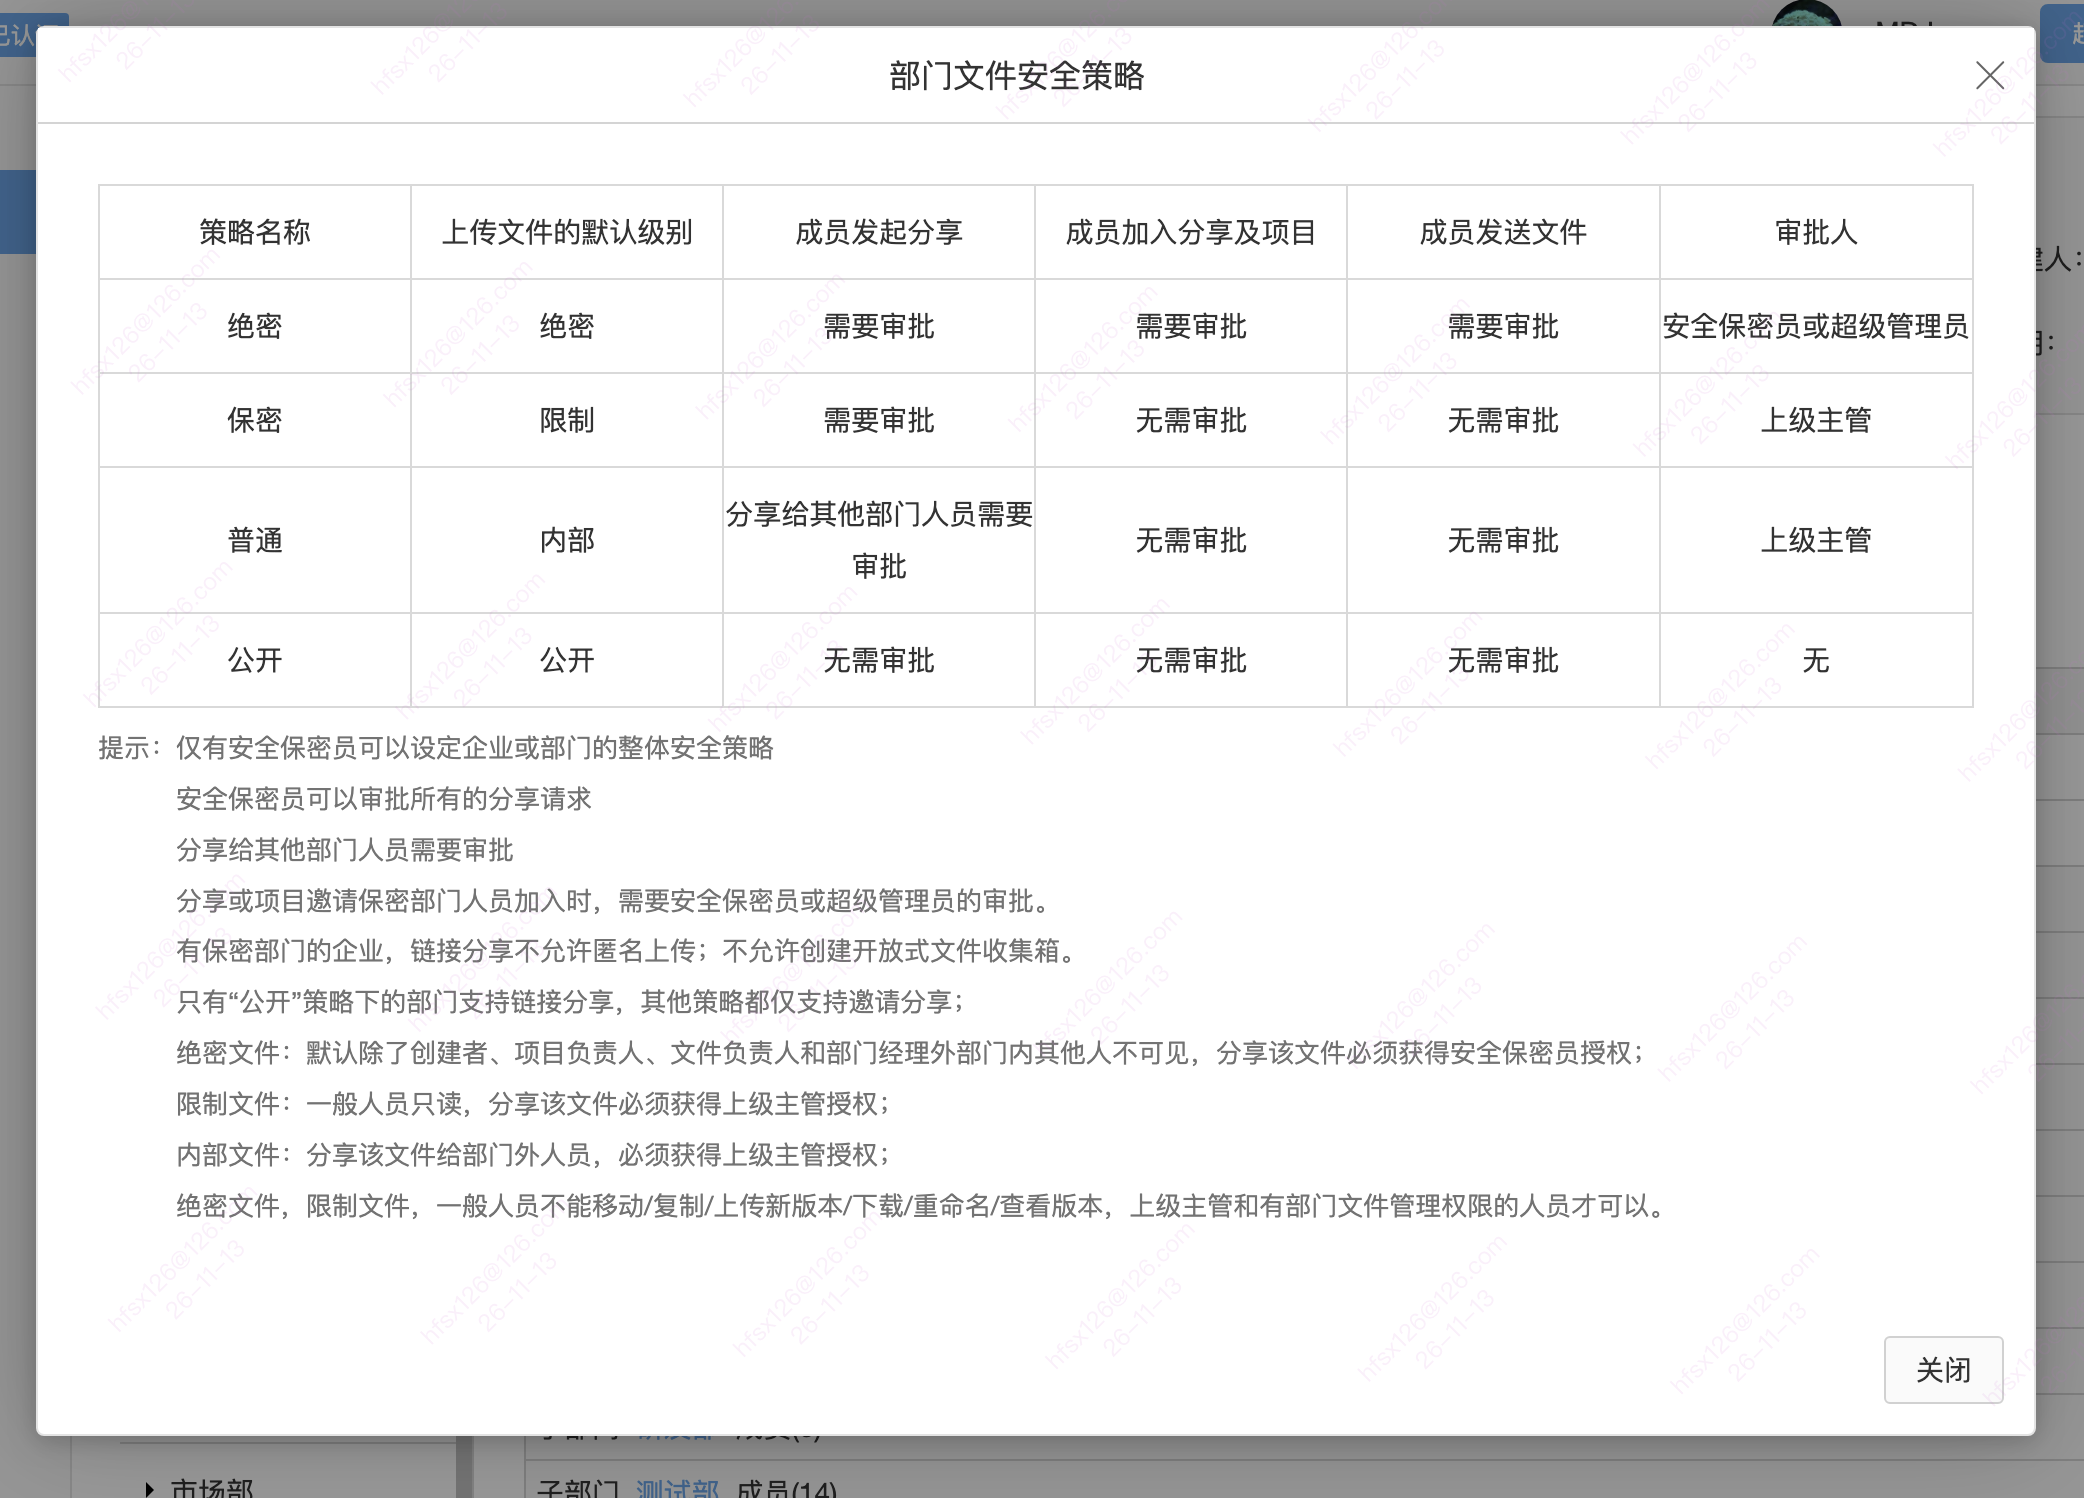
还需注意以下关联规则:
- 安全保密员可以审批所有分享请求。
- 分享或项目邀请保密部门人员加入时,需要安全保密员或超级管理员审批。应同时检查被邀请方的部门限制,不能只看发起方的策略。
- 只有“公开”策略下的部门支持链接分享;其他部门策略仅支持邀请分享。公开策略也不豁免企业已设置的对外分享限制。
- 有保密部门的企业,链接分享不允许匿名上传,也不允许创建开放式文件收集箱。
为文件或文件夹设置密级
- 在文件列表中选中需要设置的文件或文件夹,打开详情面板。
- 找到安全级别,选择“公开”“内部”“限制”或“绝密”。
- 按界面完成设置,并检查当前安全级别。修改应由具有相应密级管理权限的人员执行。
- 如需核对规则,点击“了解更多”,查看可见范围、分享要求和操作限制。
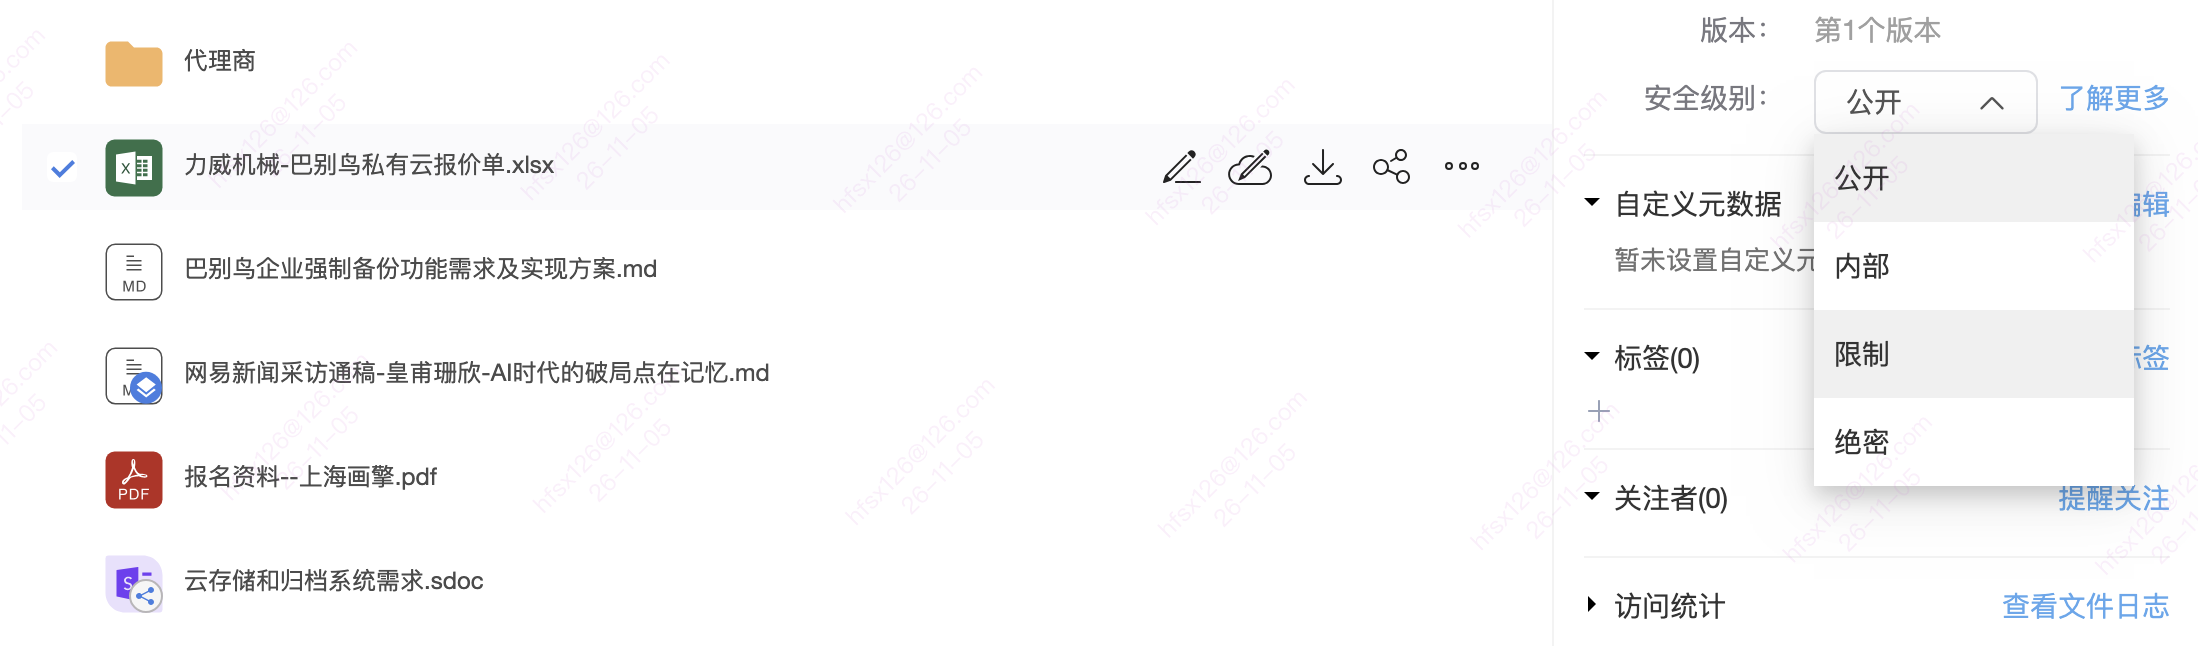
部门策略用于统一部门的安全要求,文件或文件夹密级用于具体对象的安全管理。设置时应检查对象实际显示的级别与可用操作,不应把修改某个文件的密级理解为修改了整个部门策略。
不同文件密级的安全限制
| 文件密级 | 可见范围与操作要求 | 分享要求 |
|---|---|---|
| 公开 | 按现有角色、文件访问控制等权限使用 | 可在权限和企业策略允许时使用邀请分享或链接分享 |
| 内部 | 按现有文件权限访问和操作 | 分享给部门外人员须经上级主管授权;仅支持邀请分享,不支持链接分享 |
| 限制 | 一般人员只读,并受下述操作限制 | 分享须经上级主管授权;仅支持邀请分享,不支持链接分享 |
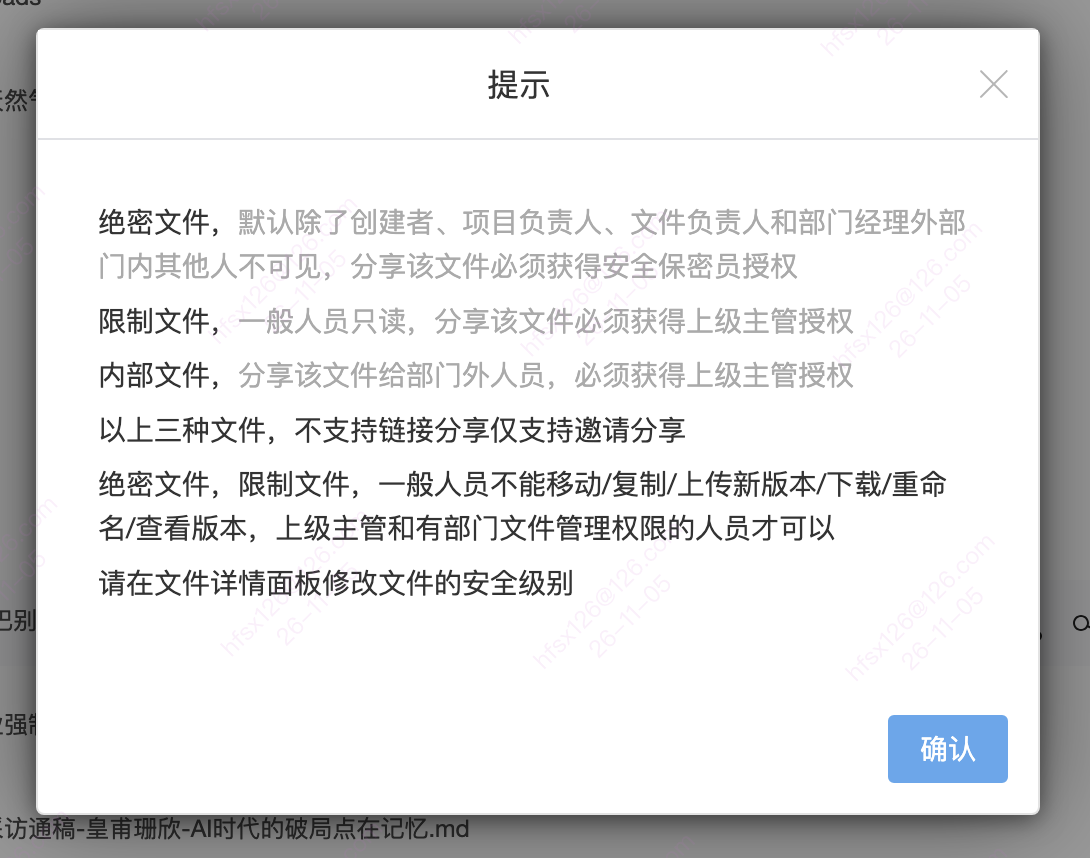
| 绝密 | 默认仅创建者、项目负责人、文件负责人和部门经理可见,部门内其他人员不可见 | 分享须经安全保密员授权;仅支持邀请分享,不支持链接分享 |
表格可左右滚动查看
对于绝密文件、限制文件,一般人员不能进行以下操作:
- 移动、复制。
- 上传新版本、下载。
- 重命名、查看版本。
上级主管和具有部门文件管理权限的人员可执行上述操作。操作权限并不意味着可以跳过分享审批;文件能否被某人看到,仍需结合其角色和文件访问权限判断。
使用示例
| 场景 | 配置方式 | 预期效果 |
|---|---|---|
| 部门日常内部资料 | 部门设为“普通”策略 | 现有文件及新上传文件为“内部”;分享给其他部门人员需审批,不能使用链接分享 |
| 财务合同与结算资料 | 部门设为“保密”策略 | 现有文件及新上传文件为“限制”;一般人员只读且不能下载,分享需审批 |
| 少数负责人处理的敏感文件 | 为相应文件设置“绝密”级别 | 默认限定可见人员,分享须经安全保密员授权 |
| 可对外提供的产品资料 | 在允许对外分享的范围内使用“公开”策略及密级 | 有权限人员按需开启分享,再配置分享权限、密码及有效期;不会自动对外公开 |
表格可左右滚动查看
常见问题
部门设置安全策略后,原来的文件也会变更密级吗?
会。部门中的现有文件会自动变为该部门安全策略对应的密级,之后上传的新文件也采用对应密级。例如,“保密”策略对应“限制”文件,不只是对新上传文件生效。
部门“保密”和文件“限制”是两个不同的要求吗?
不是。“保密”是部门策略名称,其对应的文件密级名称为“限制”。同样,部门“普通”策略对应文件“内部”密级。配置和核对时应按对应关系查看。
为什么文件能查看,却不能下载或复制?
查看权限与下载、复制等操作权限不同。对于“限制”和“绝密”文件,一般人员不能移动、复制、上传新版本、下载、重命名或查看版本。需要这些操作时,应由上级主管或有部门文件管理权限的人员按企业管理要求处理。
内部、限制或绝密文件可以通过链接分享吗?
不可以。这三种文件密级只支持邀请分享,不支持链接分享;邀请分享还需满足相应审批要求。部门策略为“普通”“保密”或“绝密”时,也不支持链接分享。
文件设为“公开”,外部人员就可以直接访问吗?
不可以这样理解。“公开”是密级,不是访问授权。外部人员仍需通过允许的分享方式访问,且受分享权限、密码、有效期和企业对外分享设置约束。
文件密级是否替代文件权限或水印?
不会。密级明确资料的安全要求,角色和文件权限决定谁可以访问与操作,水印增加保密提示和追溯标识。应结合使用,而不是仅依靠一个级别名称保护资料。